
Começamos pelo objetivo e pelo tipo de ambiente. Não envie credenciais, dados pessoais ou evidências sensíveis no formulário público.
OpenAI Daybreak Blue · acesso defensivo aprovado
Agentes de IA aceleram ataques. Sua defesa precisa ganhar velocidade com controle.
A Inova revisa aplicações e infraestrutura com IA de fronteira usada internamente, especialistas no circuito e um caminho objetivo do achado validado à correção.
Revisão defensiva integrada
A brecha raramente respeita o limite entre código e infraestrutura.
A análise acompanha os caminhos que um ataque pode encadear: aplicação, identidade, nuvem, rede, dependências e processo de entrega.
-
Aplicações, APIs e dependências
Código, autenticação, autorização, exposição de dados, integrações, componentes e caminhos realmente alcançáveis.
-
Nuvem, identidade e configuração
Permissões, segredos, superfícies públicas, armazenamento, redes, políticas e desvios de configuração.
-
Infraestrutura e entrega
Serviços, hosts, rede, imagens, pipelines, artefatos, telemetria e capacidade de detectar e responder.
A janela de defesa encolheu
Capacidade ofensiva de IA deixou de ser privilégio de poucos.
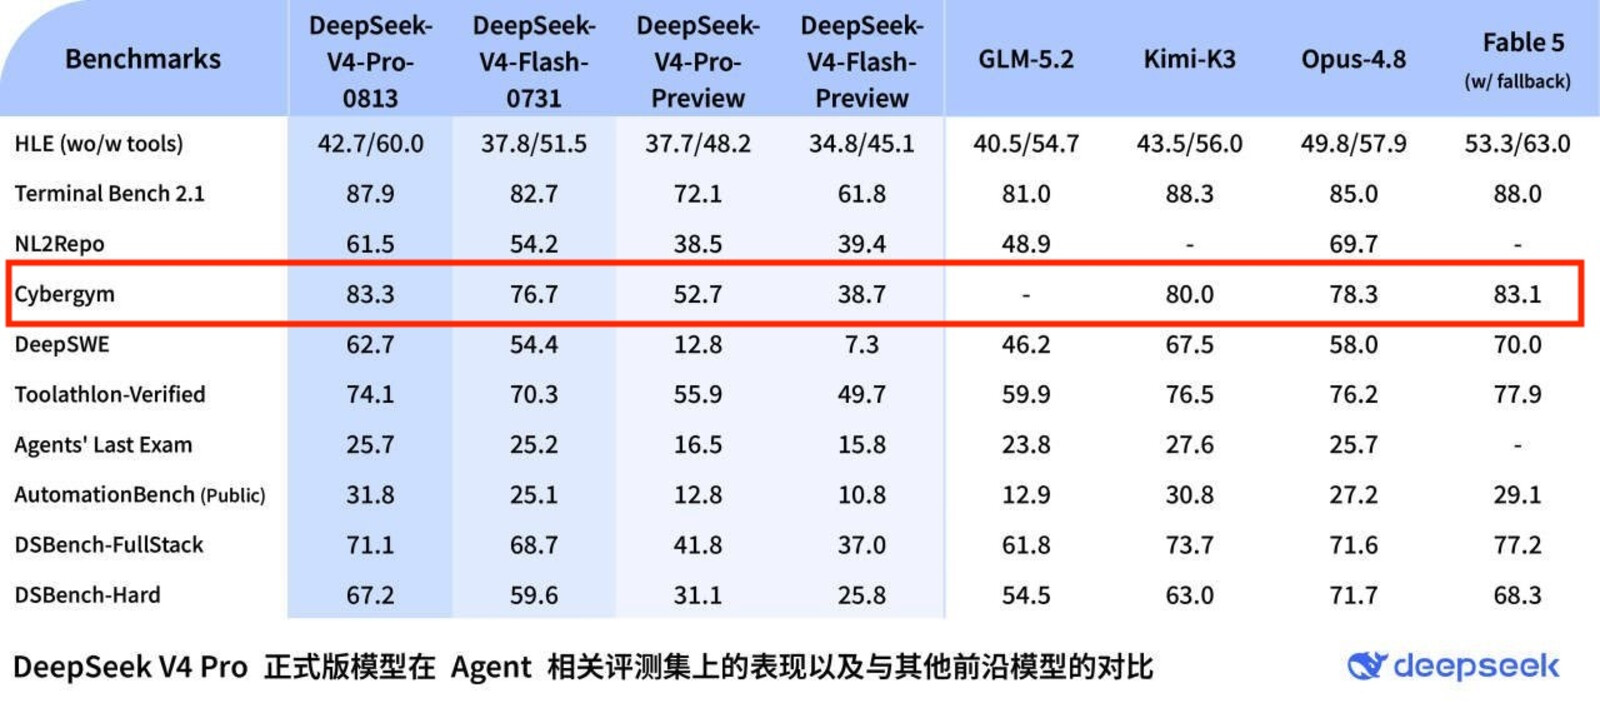
No recorte Cybergym de benchmarks de agentes publicados com o DeepSeek V4 Pro, vários modelos de fronteira passam de 76 a 83 pontos — inclusive o Fable 5 (83,1), com custo de uso extremamente baixo. Quando a capacidade de explorar, encadear e automatizar tarefas de segurança sobe e o preço cai, a onda de ataques deixa de depender de equipes especializadas caras: vira volume, velocidade e repetição ao alcance de muito mais atores. Isso vale para qualquer empresa ou órgão, não só para quem já está no radar.
A resposta não é soltar outro agente sem controle. É aumentar a cobertura defensiva com autorização, isolamento, monitoramento, evidência e revisão humana — o papel do Daybreak Blue no trabalho da Inova.
Evidência pública · Cybergym
Modelos de baixo custo já competem no topo em capacidade de cibersegurança.
Quando o benchmark de agentes em cibersegurança se aproxima do topo e o acesso ao modelo fica barato, o risco deixa de ser teórico: a barreira de entrada para automação ofensiva cai para qualquer organização conectada.
Método e entregáveis
O agente amplia a análise. A responsabilidade continua humana.
O resultado útil não é um volume de alertas: são riscos confirmados, priorizados pelo impacto e acompanhados até uma correção verificável.
-
Escopo e autorização
Definimos ativos, ambientes, limites, acessos, janelas e critérios de parada antes de qualquer análise.
-
Análise e validação humana
A IA amplia a cobertura; especialistas confirmam alcance, impacto, falsos positivos e prioridade operacional.
-
Remediação e reteste
Entregamos evidências e um plano de correção, apoiamos a execução e verificamos o que foi tratado.
Limites claros
Uso autorizado, dados protegidos e acesso não transferível.
- Somente ativos próprios ou ambientes com autorização expressa do responsável.
- Escopo, acesso, janela, critérios de parada e tratamento de evidências definidos antes da execução.
- Achados revisados por especialistas antes de orientar decisão, correção ou comunicação.
- O acesso ao Daybreak é interno da Inova: não é revendido, compartilhado ou entregue ao cliente.
Perguntas frequentes
Perguntas sobre a consultoria de segurança com IA.
Escopo, uso do Daybreak Blue, controles e entregáveis da revisão defensiva.
O que a consultoria de segurança com IA da Inova avalia?
O escopo pode incluir aplicações, APIs, dependências, pipelines de entrega, identidade e acesso, configurações de nuvem, redes e componentes de infraestrutura. A Inova valida os achados, prioriza o risco operacional e propõe um plano de remediação com evidências.
Por que a capacidade de cibersegurança dos modelos de IA importa agora?
Benchmarks públicos de agentes (linha Cybergym no painel DeepSeek V4 Pro, ago/2026) mostram modelos de fronteira acima de 76 pontos, com Fable 5 em 83,1 a custo muito baixo. Capacidade alta e preço baixo reduzem a barreira para automação ofensiva em escala. Detalhes em /consultoria-seguranca-ia#risco-cybergym.
A Inova tem acesso ao OpenAI Daybreak Blue?
Sim. Em 12 de agosto de 2026, a Inova recebeu aprovação de acesso ao Daybreak Blue, capacidade defensiva da OpenAI baseada no GPT-5.6 Sol. A aprovação habilita uso defensivo autorizado; não é certificação, parceria comercial nem selo de segurança.
O cliente recebe acesso ao modelo Daybreak?
Não. O cliente contrata o trabalho técnico e recebe análise, priorização, recomendações e evidências. O acesso da Inova ao Daybreak é usado internamente e não é revendido, compartilhado ou disponibilizado como serviço de terceiros.
Como a Inova controla o uso de agentes de IA na revisão?
Cada trabalho exige autorização expressa e escopo definido. A execução usa controle de acesso e ambiente adequado ao risco, e os achados passam por validação humana antes de orientar qualquer correção ou decisão.
O que é entregue ao final da revisão?
A entrega é ajustada ao contrato e pode incluir mapa de exposição, achados validados, criticidade e impacto, evidências, recomendações de correção, reteste e plano executivo e técnico de prioridades.
Conversa de segurança Triagem protegida Proposta de escopo Execução com evidência
Solicitar revisão de aplicações e infraestrutura
Conte o objetivo e a superfície que precisa ser avaliada. A triagem inicial define o escopo seguro antes de qualquer acesso técnico.
A Inova define ativos, profundidade, premissas, entregáveis, cronograma e responsabilidades para autorização.
Achados validados seguem para priorização, correção e reteste conforme o trabalho contratado.
Recebimento Sua mensagem chega direto à equipe comercial da Inova.